月曜日の朝、KI棟のユーザからネットに接続できないというクレームが多数。状況を聞いたのが12時前の会議で。それまで別の会議があって、知らなかった。知ってても、会議のほうが優先だ。状況を聞いたら、取得したip address が 192.168.11.11 だ。明らかに、また誰かがルータの配線を間違えたのだ。市販のルータの下流側のネットワーク は、多くの場合、192.168.xx.yy. だ。xx は0,1,10,11,100 なんかをデフォルトとしていることが多い。勿論自由に変更できるが、変更する人は理解している人なので、今回のような誤配線はしない。Apple は何故か 10.0.0.0. だ。
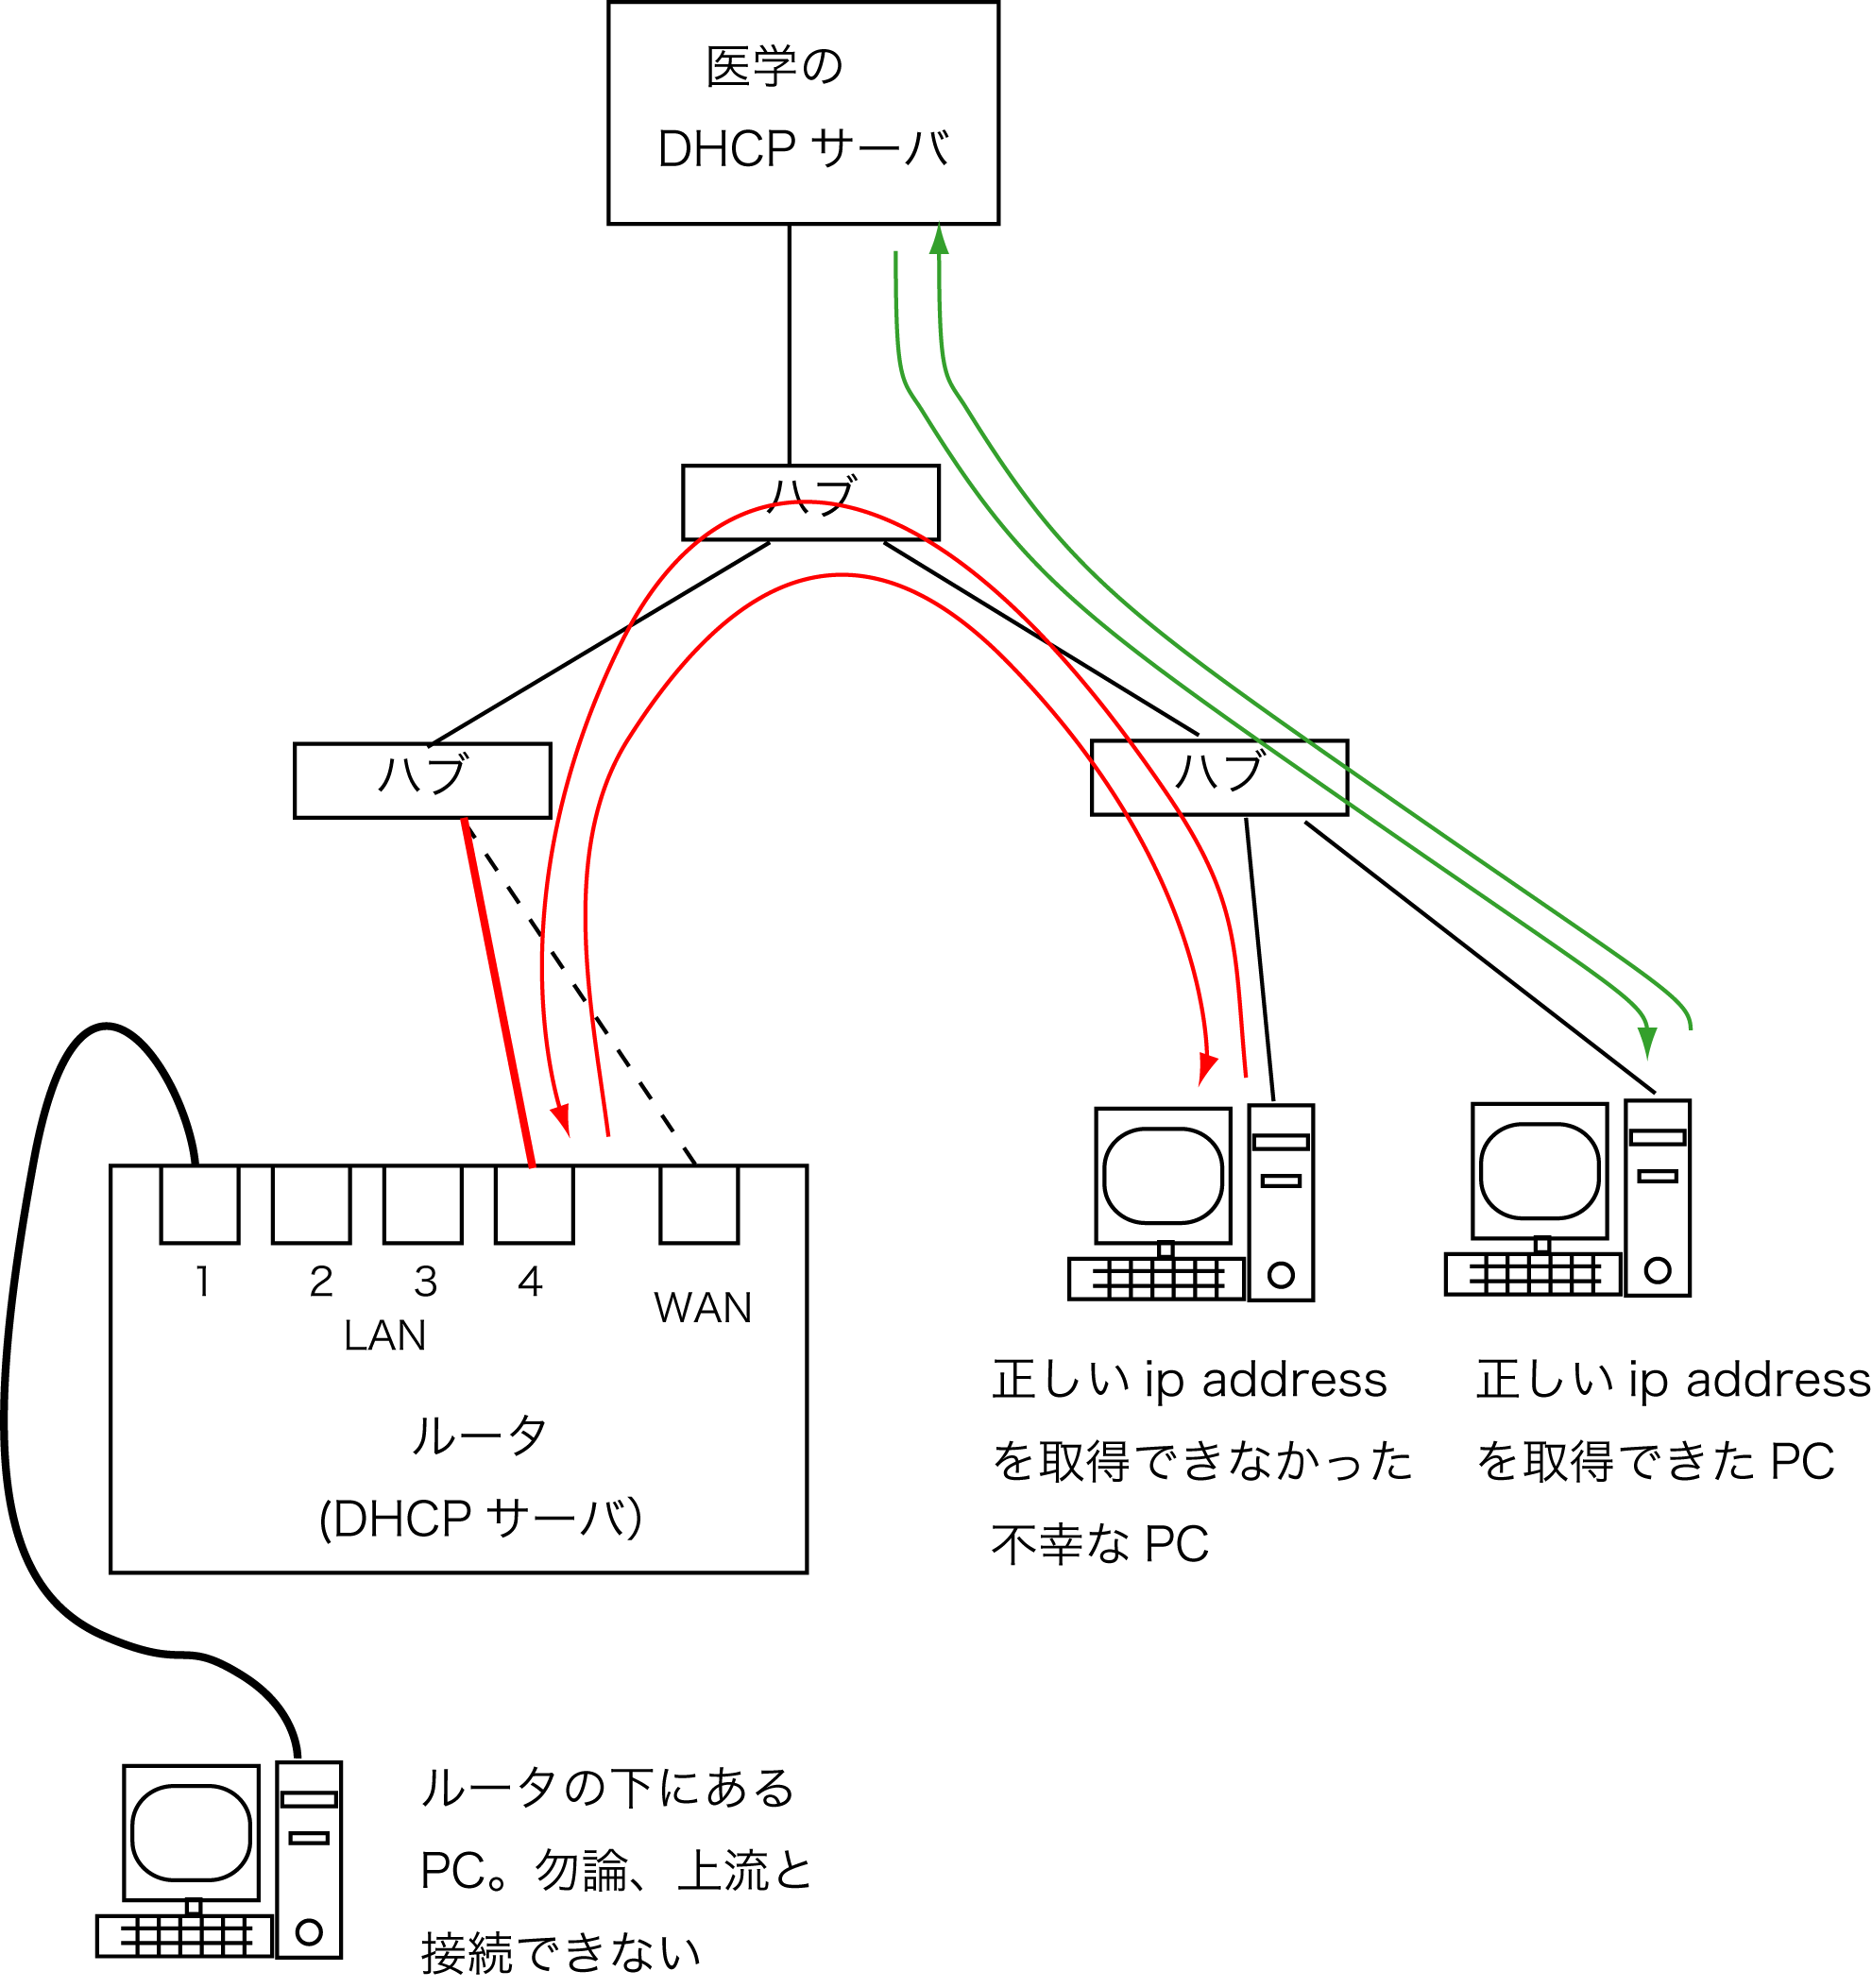
ルータの上流側はWANと記してあるポートに接続しないと(点線)いけないのだが、赤線のようにLANと記したポート(多くの家庭用ブロードバンドルータは4つポートがある)に接続してしまうと、ルータはLAN側にのみDHCPサーバとして働くので、上流側では2つのDHCPサーバが立ち上がったことになる。この状況でルータとは関係のないパソコンがDHCPサーバにip address を要求すると、早く応答したサーバからip address を取得する。赤矢印線の場合は誤ったDHCPサーバ(ルータ)から取得してしまったため、情報はルータを経由して送受することになり、このルータは上流に接続すべきケーブルがないため部局のサーバを経由したインターネット等に接続できない。緑矢印線の場合は正しくip address を取得できたのでなんの問題がない。したがってby chance で同じ部屋にあっても、あるパソコンは問題ないが、ほかのパソコンはネット接続ができない状況になる。
で、KI棟で、ノートのip address を 192.168.11.200 にして、192.168.11.1 にping を飛ばして、各部屋の配線を引っこ抜いて、どの部屋に問題のルータがあるかを調査し始めた。ところが、ping になかなか応じない。たまに応じるだけである。む、いつもと状況が違う。これでは調査できない。
というわけで、ルータを設置してあるオフィス、研究室をしらみつぶしに探した。幾つかの研究室は鍵がかかっていて中にはいれない。結局、1台ルータを見つけたが、配線は正しい。結局、原因のルータを発見できなかった。
ip address を再度取得に行くと、ほとんどの場合、医学のDHCPサーバから正しいアドレスを取得するようなので、原因がわからないまま、終了。これ以上調査できない。
KI棟を使っている教員に状況を知らせるとともに、金曜日から月曜日朝にかけてネットワークをいじったところは手をあげなさい とメールした。
翌朝(今日のこと)、KI棟から、また同じクレームが。そりゃそうだろ、原因を排除していないからな。で今度こそと思ったが、相変わらず192.168.11.1 はping に50回に1回位しか応じない。繋がっているのは明らかだ。
昨日のメールを読んだ教員がいて、確かこの部屋で大学院学生がネットワークをいじったのでは?ということで、疑惑の部屋の鍵を開けてもらって中に入ったところ、ルータがあって、LAN側に上流に繋ぐべき線が刺さっていた。
このルータに直結してping を飛ばすと100%応答する。何故、ハブを介した別のところからはping応答の確率が低く、其の割には、このルータからip address を取得してしまったパソコンが結構あったのかは不明。問題のルータの上流のハブが遅いからだろうか?
該当する部屋の責任教員に厳重注意のメールを送ったがまだ返事がない。大学院学生がやったから という言い訳は通らない。
何故かVista は一度取得した ip address をなかなか離さない。でたらめな固定ip address に設定して、再度、取得にいったり、ネットワークカードのドライバを無効にし、再度有効にするとかにしないと なかなか新しいip address になってくれない。スイッチングハブが記憶していたりするからだろうか?WindowsXP は修復で正しいip address を取得する確率が高い。
というわけで、月曜日丸1日メールが使えない教員がいたり、私を含めた担当部署の職員の時間が取られたりで、忙しい月曜日、火曜日午前中でありました。
ため息 のすべての投稿
水漏れマック
昨日、朝きたらMac G5 が起動していない。いつも起動させたまま帰宅しているから、この週末にこけたんだ。
再起動できない。原因は電源だろうと思って中を開けたら、

というわけで、CPU の冷却器の下に白いものが。明らかに冷却液がもれて乾燥したあとだ。多分この下にある電源までおかしくなったのでは?でこの白い物がこびりついた鉄板を止めている2つのねじのうち、一つが固くて緩まない。頭をつぶした。したがってこのねじを除かないと電源ユニットにアクセスできない。
急遽、別のMacG5を調達し、HDを入れ替えて動かした。問題ない筈...が、夕方帰宅するころ、

と、画面がモザイク状になっちゃった。このモザイクは新しい画面がでるとか、マウスで画面の範囲を選択したりする操作を行うと、ダイナミックに変化する。交換したMacのビデオカードがおかしい。シャットダウンして明日の朝だ。
で、今朝、起動したけど、状況は同じ。水漏れMacからビデオカードを抜き取り、交換。ようやく問題無しに。
結局、MacG5 1台つぶれた。あーあ。
spam mail の率と検出率
昨年7月から2月までのmのアカウントに来た迷惑メールの率と検出率です。
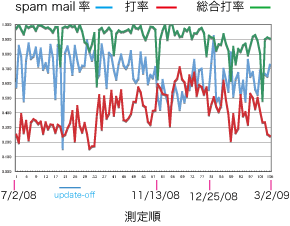
赤線;m の検出率、青線; 全メールに含まれる迷惑メールの率、緑線; Thunderbird の検出率
昨年11月初旬に迷惑メールが減ったのはここに書いてあることが原因だ。これによってm のspamassassin の検出率(赤線)がよくなった。しかし年が明けてからまた、打率が下降だ。新手の迷惑メールが増えてきている。フィルタの更新は毎日やっているんだが、フィルタそのものの更新がどうなっているか、わからない。だいたいどこのサービス使っているんだろうか?m の役割はほとんどない。目の荒いフィルタだ。virsu付きメールが検出されるだけだな。
ギガハブ
パソコンが1G対応になっているのが最近では常識だ。管理者のMac Win 両方とも1G対応のネットワークカードになっている。しかし、上流のルータ、さらに医学のハブは100Mなのでハブをギガハブに変えてもあまり恩恵はない。
ギガハブがどんどん安くなってきた。そこでMac とWindows がぶらさがっているハブをギガハブに交換してみた。100MBのハブだと26MBのファイルの転送に4秒くらいかかるがギガハブに交換したら1秒以内だ。測定誤差が大きいので10倍早くなったかどうかはわからない。
互いに大きなファイルを交換する事はあまりないから実質あまり変化はないです。
またもやDHCPサーバが...
複数の利用者からネットに繋がらないというクレームが。同じフロアだが同一室内ではない。テストすると取得するip address は10.0.1.xx だ。これはApple のルータだとすぐわかる。
10.0.1.xx のIP address を取得して、10.0.1.1 へping を飛ばす。20数本のケーブルが刺さっているハブからどれか1本(ほぼ部屋に対応する)を抜いてping が通らなかったら、そのケーブルの部屋にApple の無線アクセスポイント兼ルータがあるのが確実だ。
1本ずつ抜いて調べるのがいいのか、まず半分抜いて、どっちの半分に属するかを調べ、さらに半分、そしてさらに半分...というのがいいのか迷うところだ。
結局1本ずつぬいた。十数本チェックしたところで当たり。運がわるかった。
該当の部屋に入ってApple の製品をさがし、ビンゴ!!
Apple のルータはどれがWAN側のポートなのかアイコンで示してあってわからん。一つだけ違うアイコンが上流側に付けるべきなるんだろうな。上流の配線を下流側に刺してあった。利用者はマニュアルを読んでいない。
利用者は接続できないんだよね とか言ってそのまま放置していたようだ。なんてこった。
あんたのFirewall大丈夫?
EICAR(The European Institute for Computer Anti-Virus Research)のテストファイルをダウンロードしてみて、あんたのAntivirus ソフトがダウンロード阻止してくれるかテストしてみよう。
eicar.com をクリックしてダウンロードする。Antivirus ソフトがダウンロードを阻止するか、ダウンロードして検疫して隔離してくれればいい。
ダウンロードしてしまっても、ウイルスではないから、開いても問題ない。単に捨てればいい。
大学配布のNorton Antivirsu (coop版)ではAuto-Protect が有効になっていると;
eicar,com をダブルクリック→保存しますか?→「保存」をクリック→原因不明のエラーで保存できない→「OK」 をクリック
eicar.com.ZIP あるいは eicar.com2.ZIP をダブルクリック→「ディスクに保存」を選択→「OK」をクリック→ディスクに圧縮ファイルが保存される→ダブルクリックして解凍(eicar.com2.ZIPは2回圧縮しているから2回解凍する)と圧縮フォルダの中身である eicar.com が表示される。この圧縮フォルダ内のeicar.com をダブルクリックしても何も生じない。eicar.com を解凍されたフォルダから移動させて別の場所へのコピーを試みると、「指定されたファイルがみつからない」というエラーメッセージがでてできない。
Noton Anitivirus のAuto-Protect ウインドウが出て、「リスクを処理しました」と言ってくる。処理したファイル、この場合はeicar.com には「削除によってクリーニングしました」と表示されている。
このAntivirsu ソフトでは圧縮されたファイルはスキャンせず、解凍してから検査するため、圧縮ファイル自体は残る。デスクトップ等にできたダウンロードした圧縮ファイルは捨てる。
あくまでも、このテストはAuto-Protect(Antivirus ソフトによって名前はちがう)が有効か、つまり、怪しげなサイトからファイルをダウンロードしたときにチェックする体制ができているかどうかであって、ウイルス対策が万全であるかどうかをチェックするわけではない。
ちゃんとウイルス定義ファイルの更新が自動設定になっているか、Windows update が自動更新されるようになっているかは確認すべきだ。できたら、ときどき、帰宅するときに、複数のantivirusソフトを使ってスキャンするとか、オンライン・スキャンをやってみるのがいい。
中学生の見学
xXXX中学から3名の見学学生がきた。中学のプログラムで、3年生全員が大学のあちこちの研究室に分散して訪問しているのだ。医学では引き受ける研究室がないので立場上名乗りを上げて受け皿になったのだ。
まだかわいい素直な学生さん達だ。ここらあたりにいる、めんどくせー とかすぐブーたれる大学院学生とえらい違いだ。このへんの大学院学生も昔は、かわいい素直な中学生だったんだろうか?信じられないけど。そうだとしたら、どうしてこんな風になっちゃったんだろ?
今日の昼食
今日の昼食をご紹介

ベーグルにクリームチーズを塗り、レタス、トマト(皮は湯剥きする)とスモークサーモンをのせる。病院の売店への往復の時間以内に完成。おいちい。
時間帯別迷惑メール数
この1週間に来た迷惑メールの送信時間帯別数を計測してみた。
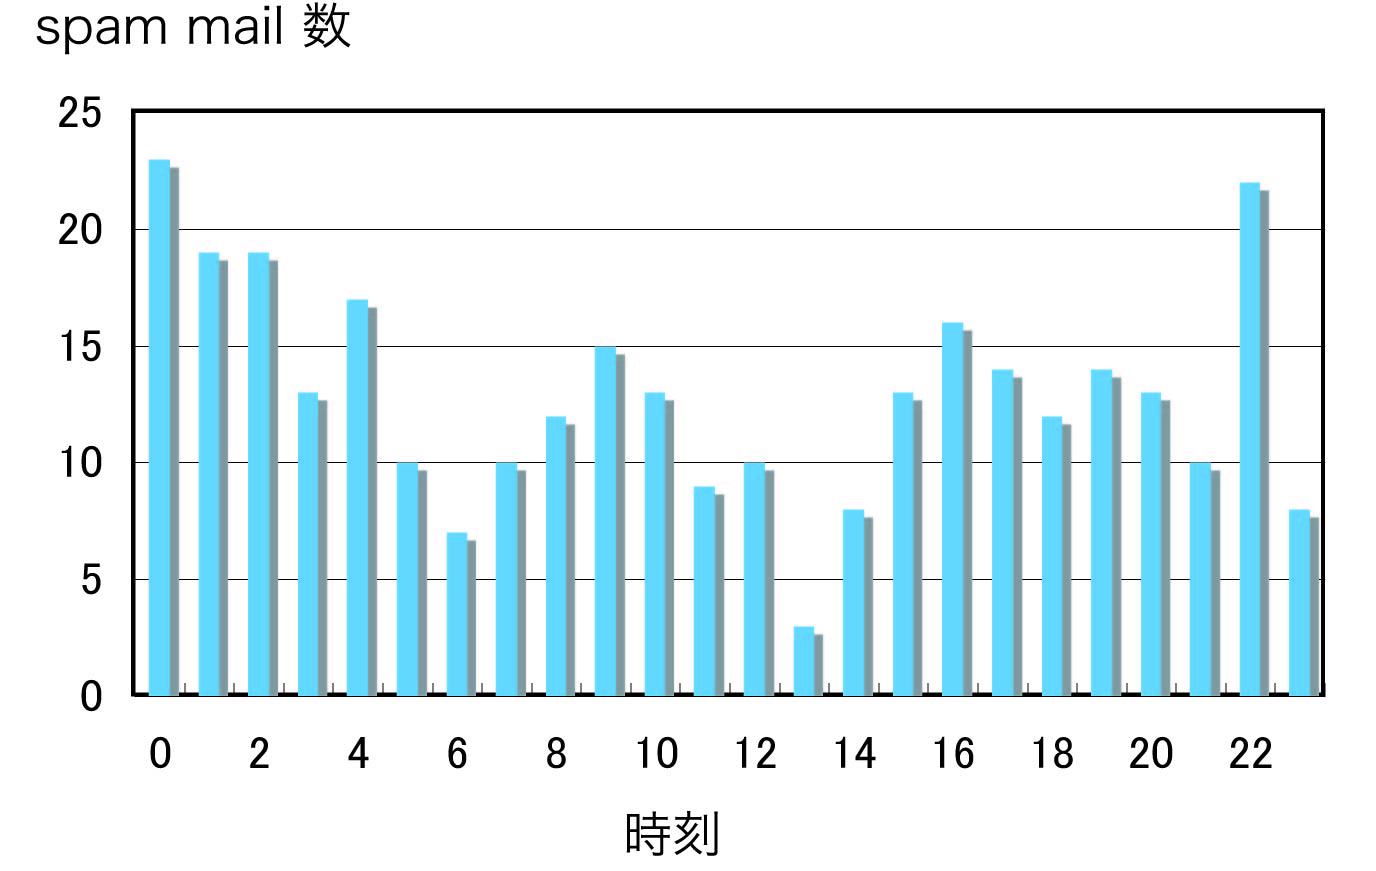
午前9時、午後4時、0時の2つのピークに分かれた。前2つは日本を含めた東アジアのパソコンがbotされているからだろうか。0時付近は地球の裏側、主に米国のパソコンがつかわれているのだろうか。
Power Mac G5 の不調
mがこけた原因がRAMカードの接触不良と書いたが、それだけではなさそうだ。現在のm は全く同じモデルだが別のPower Mac G5である。こいつに元mike本体からメモリーカードを抜いて2GBで運用している。元m本体は1GBで、こいつのメモリーカードの接点を接点復活剤であらってから刺して立ち上げてある。この元m がフリーズした。ファンががんがん回っている。温度コントロールがちゃんと動作しているからか。
こいつは、何回も起動ーフリーズを繰り返した経歴があるわけなので、SMU (System Management Unit)をリセットしてみることにした。iMac のSMUリセットのページを見つけた。
- Turn off the computer by choosing Shut Down from the Apple menu, or by holding the power button until the computer turns off. ともかくシャットダウンしろ
- Unplug all cables from the computer, including the power cord. 電源ケーブルを抜け
- Wait 10 seconds. 15秒以上まて
- Plug in the power cord while simultaneously pressing and holding the power button on the back of the computer. 電源スイッチボタンを押しながら電源ケーブルをさせ(電源スイッチの上の白いLEDが点灯する)
- Let go of the power button. 電源ボタンをおしている指を離せ(LEDが消灯する)
- Press the power button once more to start up your iMac. 通常通り電源ボタンを押して起動しろ
- 日付が変わったのでシステム環境設定の日付と時刻から時計をあわせよ
7は1−6を実施した結果だ。SMU リセットで日付もリセットされちゃうんだろうか?こっちはPRAMリセットではないのか?G5はPRAMなんかあったっけ?それともG5では上記1−6の操作はPRAMリセットなのかしらん?G5はボードにSMUリセットスイッチがあるモデルがあるらしい。こいつは?こいつはPMUでなくSMUに変わったモデルなのかしらん?とか疑問がでてきたが、調べることなしにこのまま動かしておいてみる。